
Firewall pfSense: segurança de rede corporativa sem licenciamento
O pfSense é uma solução de firewall amplamente utilizada em ambientes corporativos, oferecendo recursos de controle de tráfego, VPN, roteamento, balanceamento de links e alta disponibilidade.
A 4Trust realiza implantação, migração, configuração, auditoria e administração de firewalls pfSense, ajudando empresas a proteger suas redes e manter a conectividade entre unidades e serviços.
Proteção de perímetro com administração especializada
Um firewall mal configurado é uma porta aberta. Nossa equipe desenha as políticas de segurança do zero ou audita o firewall existente: regras de filtragem, NAT, segmentação de redes, controle de navegação e prevenção de intrusão, tudo documentado e revisado periodicamente.
Conectamos unidades com VPNs site-to-site (IPsec) entre matriz e filiais, com redundância e criptografia, e habilitamos o trabalho remoto seguro com OpenVPN e WireGuard para notebooks e dispositivos móveis.
Projetamos soluções de conectividade e redundância para reduzir o impacto de falhas e aumentar a disponibilidade da rede. Em ambientes críticos, podemos implantar alta disponibilidade com dois firewalls em cluster.
Atuação 4Trust em Firewall pfSense
- Implantação e migração de firewalls pfSense
- Políticas de segurança, NAT e segmentação
- VPN site-to-site (IPsec) matriz-filiais
- VPN de acesso remoto (OpenVPN / WireGuard)
- Balanceamento e failover de links de internet
- QoS e priorização de serviços críticos
- Alta disponibilidade (CARP)
- IDS/IPS, controle de navegação e captive portal
Appliances pfSense desenvolvidos para ambientes corporativos
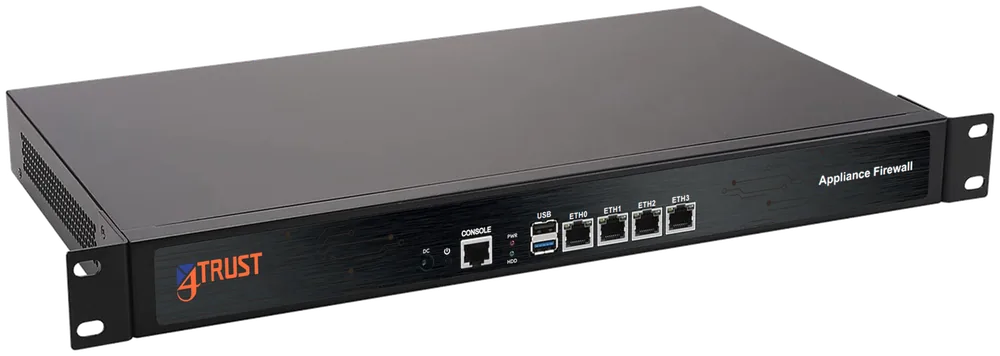
A 4Trust fornece appliances próprios, com hardware especificado para firewall e pfSense instalado, atualizado e configurado.
Hardware dedicado
Equipamento especificado para firewall, com componentes selecionados para operar com pfSense, e não um computador adaptado.
Dimensionamento técnico
Processador, memória e interfaces de rede definidos conforme os recursos utilizados e as necessidades técnicas do ambiente.
Pronto para implantação
Entregue com o pfSense instalado, atualizado e configurado conforme o levantamento realizado pela equipe 4Trust.
Alta disponibilidade
Fornecimento em par para operação em cluster com CARP, conforme a arquitetura do ambiente.
Suporte integrado
Hardware, firewall e suporte técnico concentrados em uma única equipe, conforme o escopo definido em proposta e contrato.
Gerenciamento centralizado
Administração dos appliances em um único painel, com padronização de configurações entre os ambientes.
Recursos que colocamos a serviço da sua rede
Balanceamento de links
Quando um dos links apresenta falha, o firewall pode direcionar o tráfego para outra conexão disponível, conforme as configurações e condições da infraestrutura.
VPN matriz-filiais
Interligação segura entre unidades com criptografia e redundância, incluindo acesso remoto para home office.
QoS e priorização
Garantia de banda para serviços essenciais como VoIP, NF-e e ERP, evitando que tráfego não prioritário degrade a operação.
Alta disponibilidade
Cluster de firewalls (CARP) para que o equipamento secundário possa assumir em caso de falha do principal, conforme a arquitetura do ambiente.
IDS/IPS
Detecção e prevenção de intrusão com alertas e bloqueio de atividades suspeitas, integrados às regras do firewall.
Visibilidade total
Gráficos de tráfego em tempo real, relatórios de navegação por usuário e notificações de eventos importantes.
Situações de pfSense que chegam até nós
Regras que ninguém entende mais
Anos de regras adicionadas às pressas, algumas liberando tudo. Revisamos uma a uma, removemos o que sobra e documentamos o motivo de cada regra que fica.
Queda de link que para a empresa
Quando a operadora cai, a empresa inteira para. Configuramos múltiplos links com failover, para que o tráfego possa seguir por outra conexão disponível.
VPN entre filiais instável
Túneis que caem toda semana e voltam só com reinício. Ajustamos parâmetros, trocamos para WireGuard quando faz sentido e monitoramos cada túnel.
Firewall como ponto único de falha
Um único equipamento segurando toda a rede. Montamos o par em alta disponibilidade (CARP) para que a falha de um não derrube a operação.
pfSense desatualizado
Versões antigas acumulam falhas conhecidas e pacotes sem suporte. Planejamos a atualização com backup da configuração e teste em janela combinada.
O seu caso é outro?
Conte para a nossa equipe. Avaliamos o cenário e indicamos o caminho mais adequado.
Como funciona nossa atuação em firewalls pfSense
O escopo, os horários de cobertura, as responsabilidades e os níveis de atendimento são definidos individualmente em proposta e contrato.
-
01
Levantamento
Iniciamos com o levantamento das interfaces, redes, VLANs, regras, NAT, VPNs, pacotes instalados e links disponíveis.
-
02
Avaliação e prioridades
Avaliamos as políticas de segurança, identificamos configurações que necessitam de revisão e verificamos as condições de redundância e monitoramento.
-
03
Continuidade
Na continuidade da atuação, podemos administrar regras, acompanhar VPNs, revisar configurações, planejar atualizações e monitorar o comportamento da infraestrutura. Projetos, implantação e suporte especializado em pfSense para empresas de Porto Alegre e Região Metropolitana.
Dúvidas sobre Firewall pfSense
O pfSense tem custo de licença?
Vocês auditam firewalls pfSense já em produção?
É possível ter redundância de firewall?
O pfSense pode atender ambientes com múltiplas unidades?
É possível configurar VPN entre matriz e filiais?
A 4Trust realiza migração de outros firewalls para pfSense?
A 4Trust fornece equipamentos para executar pfSense?
A 4Trust realiza monitoramento e administração contínua?
Sua rede está realmente protegida?
Solicite uma auditoria do seu firewall, um projeto de implantação pfSense ou o dimensionamento de appliances para o seu ambiente.
Vamos entender os desafios da sua infraestrutura de TI.
Uma conversa inicial de aproximadamente 30 minutos para conhecer seu ambiente, entender suas necessidades e identificar oportunidades de melhoria.
Durante essa conversa, podemos abordar:
- Desafios atuais da infraestrutura de TI;
- Riscos, vulnerabilidades e pontos de atenção;
- Necessidades de suporte, consultoria e projetos;
- Oportunidades de melhoria e próximos passos.
Sem compromisso. Uma conversa para entender seu cenário e avaliar como a 4Trust pode contribuir.
Solicitação recebida!
Obrigado pelo contato. Um especialista da 4TRUST vai analisar suas informações e retornar em até um dia útil.